

サウスエージェンシー、AIエージェントが脆弱性検知から修正まで担う「Fixpost」申込開始
公開日:

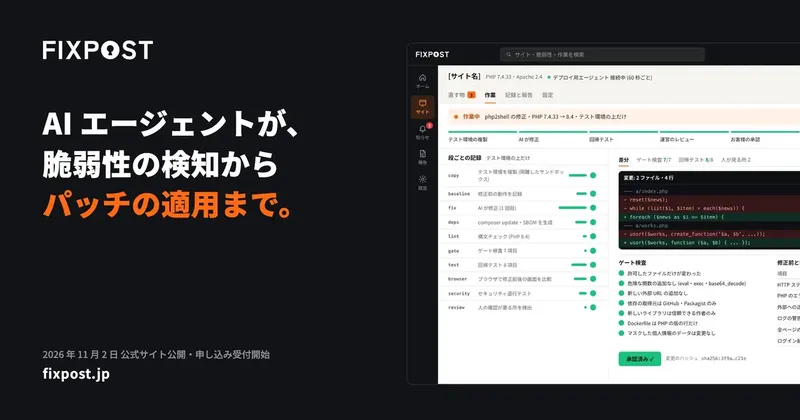
株式会社サウスエージェンシーは、AIエージェントがWebサイトの脆弱性検知からパッチ適用までを一続きで行うサービス「Fixpost」の公式サイトを2026年11月2日に公開し、申し込みの受け付けを開始しました。脆弱性は公表から悪用までの期間が短くなっており、自社サイトへの影響判断や修正作業に課題を抱える企業が増えています。Fixpostは、修正の合否をAIではなく決められたルールとテストで判定する仕組みです。本番環境への反映は利用者が内容を確認した上で判断できます。
ポイント
- 1サウスエージェンシーがWeb脆弱性対応サービス「Fixpost」の申込受付を開始
- 2AIエージェントが検知からパッチ適用までを一続きで自動化
- 3修正合否はルールとテストで判定し、本番反映は利用者が最終判断
脆弱性対応の課題に着目
Webサイトの脆弱性は、公表から悪用されるまでの期間が短くなっています。例えば2026年10月21日にPHPの開発元が公表した重大な脆弱性「php2shell」は、5日後の10月26日には米国CISAの「悪用が確認された脆弱性」リストに掲載されました。一方で、自社サイトに影響があるかをすぐに判断できない、バージョンアップで動作が変わらないか不安で本番適用をためらう、開発会社との契約が終了して修正担当者がいない、といった課題が多くの企業にあります。
Fixpostの仕組み
Fixpostは、AIエージェントが公開された脆弱性情報を監視し、利用者のサイトに該当するかを照合します。該当する場合は影響を分かりやすい言葉で通知し、利用者の了承を得た後にテスト用コピー上で修正を行います。修正前後で同じ動作をするかを決められたルールとテストで確認し、合格した場合のみ本番環境への反映を提案します。本番反映はGitHubへの修正提案か利用者のサーバーへの反映のいずれかで、最終判断は利用者が行います。
特長と対応環境
Fixpostの特長は、検知からパッチ適用までを一続きで行う点、本番環境に触れずテスト用コピーで修正と検証を行う点、本番反映の判断を利用者に委ねる点です。対応環境はPHP(自社開発)、Laravel、CakePHP、WordPress、Node.js(Express)で、Python(Django)、Ruby on Rails、Java(Spring Boot)、C#(ASP.NET Core)は準備中です。料金は修正指示書1回が30,000円(税込)、月額プランが月20,000円から600,000円(税込)です。
Q&A
Q. Fixpostとは何ですか?
A. AIエージェントがWebサイトの脆弱性検知からパッチ適用までを一続きで行うサービスです。修正の合否はルールとテストで判定します。
Q. 修正は自動で本番環境に反映されるのですか?
A. いいえ、最終的な本番反映は利用者が修正内容を確認した上で判断します。反映前に控えを取り、不具合時は元に戻す仕組みです。
Q. どのような環境に対応していますか?
A. PHP(自社開発)、Laravel、CakePHP、WordPress、Node.js(Express)に対応しています。PythonやRuby on Railsなどは準備中です。
関連リンク
O!Productニュース編集部からのコメント
脆弱性対応を外部に任せたいけど丸投げは怖い、という企業にちょうどよさそうですね。テスト用コピーで検証してから本番反映を判断できるなら、情シス担当も安心して試せそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


