NRIセキュア、AI駆動開発のセキュリティ支援サービスを提供開始
公開日:

NRIセキュアテクノロジーズ株式会社は2026年10月15日、「AI駆動開発向けセキュリティ支援サービス」の提供を開始しました。生成AIやAIエージェントを使ってソフトウェアを開発する企業・組織が対象です。利用ルール、エージェントの指示・設定、開発工程、脆弱性対応の4メニューを設け、組織の体制に合わせた対策を支援します。
ポイント
- 1AI駆動開発向けセキュリティ支援サービスを2026年10月15日に開始
- 2利用ルール・エージェント設定・開発工程・脆弱性対応の4メニューを提供
- 3AIで脆弱性の対応優先度を付ける仕組みの導入を支援し人の最終判断を維持
AI駆動開発の普及で高まるセキュリティリスク
NRIセキュアは、生成AIやAIエージェントを開発工程へ取り入れる際、生成コードの脆弱性やエージェントへの過剰な権限付与などのリスクが生じると説明しています。利用ルール、開発手順、技術面の対策を組み合わせ、成果物とAIエージェントの制御を継続的に確認するために本サービスを提供します。
4つの支援メニューで包括的にサポート
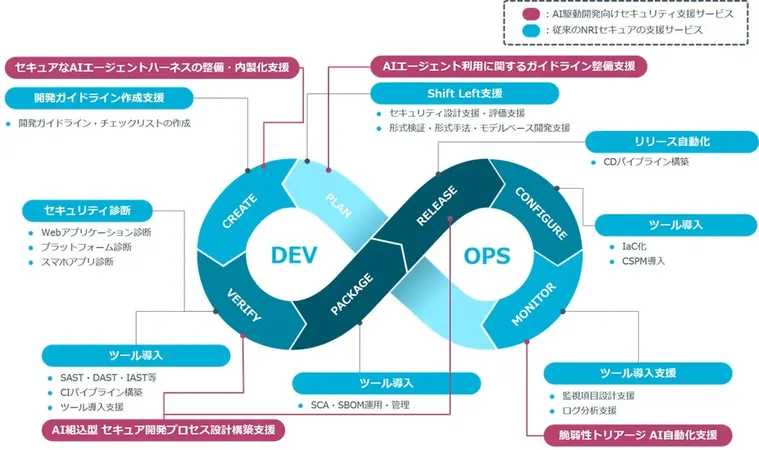
支援メニューは、利用ルールから開発工程、脆弱性対応までの4つに分かれています。
| 支援メニュー | 整備・導入を支援する内容 |
|---|---|
| AIエージェント利用ガイドライン | 組織共通とツール別のルール、利用者・管理者の役割、リスク判断基準 |
| AIエージェントハーネス | ルール・利用可能ツール・作業手順・成果物を定める指示ファイルや設定 |
| AI組込型セキュア開発プロセス | AI生成の成果物を扱う開発工程、CI/CDを基にした品質確認の仕組み |
| 脆弱性トリアージのAI自動化 | 脆弱性・脅威・資産・組織のリスク許容度を組み合わせた対応優先度付け |
ハーネスは、エージェントに守らせるルールや使わせるツールをまとめた設定です。組織のセキュリティ要件を反映して整備し、その後も自組織で見直し・改善できるよう運用と内製化を支援します。
開発プロセスへのセキュリティ組み込みと脆弱性対応の自動化
開発プロセスの設計では、ビルド・テスト・リリースなどを自動化するCI/CDを基に、AIが生成した成果物の確認工程を組み込みます。品質基準を満たさない成果物を次の工程へ進ませない仕組みの構築も支援します。
脆弱性トリアージは、検知された脆弱性に対応する順序を決める作業です。AIを活用し、脆弱性・脅威・資産の情報や組織のリスク許容度などから優先度を付ける仕組みの導入を支援します。最終判断は人が行う構成を維持し、確認負荷の軽減と優先度の高い脆弱性への早期対応を目指します。
NRIセキュアの知見を活かした支援
本サービスは、生成AIやAIエージェントを使ってソフトウェアを開発する企業・組織を対象としています。NRIセキュアは、セキュア開発、開発と運用にセキュリティを組み込むDevSecOps、脆弱性管理の知見を用い、組織の開発体制に応じた対策を支援します。
Q&A
Q. AI駆動開発向けセキュリティ支援サービスとは何ですか?
A. NRIセキュアが、AIを使うソフトウェア開発の利用ルール、エージェント設定、開発工程、脆弱性対応を支援するサービスです。組織の開発体制に合わせて対策を整備します。
Q. AIエージェントハーネスは何を定めるものですか?
A. エージェントが参照するルール、使えるツール、作業手順、想定成果物などを定めた指示ファイルや設定の一式です。整備後の見直しや内製化も支援します。
Q. 脆弱性対応の判断をすべてAIに任せますか?
A. 最終判断は人が行います。AIは、脆弱性・脅威・資産の情報や組織のリスク許容度などを組み合わせ、対応の優先度を付けるために活用します。
関連リンク
O!Productニュース編集部からのコメント
ハーネスの整備だけでなく、その後の見直しや内製化も支援するサービスです。開発担当者は、エージェントに渡す権限と、設定変更を承認する担当を合わせて整理したいですね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部