

富士通、AIと専門家が支えるインシデント調査サービスを提供開始
公開日:

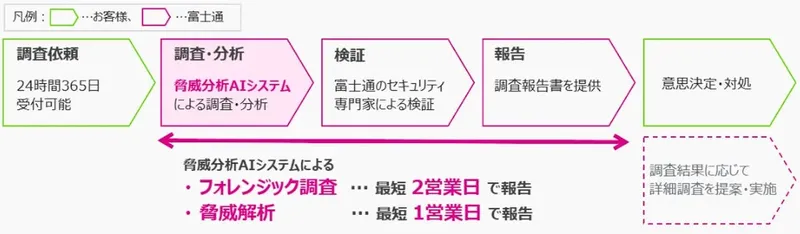
富士通株式会社は、AIによるインシデント調査と専門家の対応支援を組み合わせたサービスを2026年10月30日に国内で提供開始しました。端末データから侵入の痕跡を調べるフォレンジック調査と、不審なファイルやURLの脅威解析に対応します。利用企業は24時間365日データをアップロードしてAI解析を開始でき、専門家が結果を検証・補完します。原因や被害状況、推奨される対応策をまとめ、初動の判断を支援します。
ポイント
- 1富士通がAIと専門家を組み合わせたインシデント調査サービスを国内で提供開始
- 2脅威解析は最短1営業日、フォレンジック調査は最短2営業日で報告書を提供
- 3専門家の対応支援は一定時間まで基本料金に含まれ、必要に応じて追加可能
サービスの背景と課題
AI技術の発展によりサイバー攻撃の速度が向上し、侵入から被害発生までの時間が短縮されています。企業には、攻撃を未然に防ぐ対策に加えて、インシデント発生時に事業への影響を最小限に抑え、迅速に対策と復旧を行うことが求められています。しかし、フォレンジック調査やマルウェア解析は高度な専門知識が必要で、調査に一定の期間を要します。そのため、初動対処や意思決定の遅れが課題となっていました。また、サイバー攻撃に対応できる専門人材の確保や、常時対応可能な体制を自社だけで維持することも容易ではありません。
サービスの概要
本サービスは、フロンティアAIを活用した脅威分析AIシステムによる調査・分析と、インシデント発生時における富士通の専門家による対応策の提案や支援を組み合わせたリテーナーサービスです。専門家による対応支援は一定時間まで基本料金に含まれ、必要に応じて追加できます。脅威分析AIシステムでは、端末などのデータから侵入の痕跡や被害状況を調査するフォレンジック調査機能と、マルウェアや不審なURLなどを解析する脅威解析機能が24時間365日利用できます。
調査の流れと専門家の関与
利用企業が不審なファイルや端末データを専用ポータルにアップロードすると、AIが侵入の痕跡や不審な挙動を調査・分析します。富士通の専門家が結果を検証・補完し、脅威解析は依頼から最短1営業日、フォレンジック調査は最短2営業日で報告書を提供します。
複数の調査を一度に依頼した場合は、専門家が結果を確認して利用企業へ連絡します。対応の必要性や優先順位を判断した上で、必要な調査について報告書を提供する仕組みです。
被害が広範囲に及ぶなど、詳細な調査や緊急対応が必要な場合は、インシデント対応チームが状況を確認します。侵害の有無や深刻度を早期に調べるトリアージ調査、ログ調査などを行い、被害拡大の防止や復旧に向けた対応を提案・実施します。
今後の展開
富士通は、サイバーセキュリティ戦略の中核となるバーチャル組織「Cyber Security Nerve Center」のもとで本サービスを強化し、AIとサイバーセキュリティの専門知見を組み合わせたインシデント対応の高度化を進めます。さらに、本サービスをはじめとする先進的なセキュリティサービスの提供を通じて、お客様のサイバーレジリエンス強化を支援していきます。
Q&A
Q. 富士通のインシデント調査サービスとは何ですか?
A. AIが侵入の痕跡や不審なファイルなどを調査し、富士通の専門家が結果を検証・補完するサービスです。専門家による対応支援も組み合わせます。
Q. 報告書はどのくらいで受け取れますか?
A. 依頼から、脅威解析は最短1営業日、フォレンジック調査は最短2営業日です。複数同時依頼では優先順位などを確認し、必要な調査の報告書を提供します。
Q. 専門家の支援に時間制限はありますか?
A. 対応支援は一定時間まで基本料金に含まれ、必要に応じて追加できます。具体的な支援時間や料金は、富士通への問い合わせで確認が必要です。
関連リンク
O!Productニュース編集部からのコメント
脅威解析の報告が最短1営業日という目安があると、情報システム部門が経営層へ次の状況報告を予定する際に助かりそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


