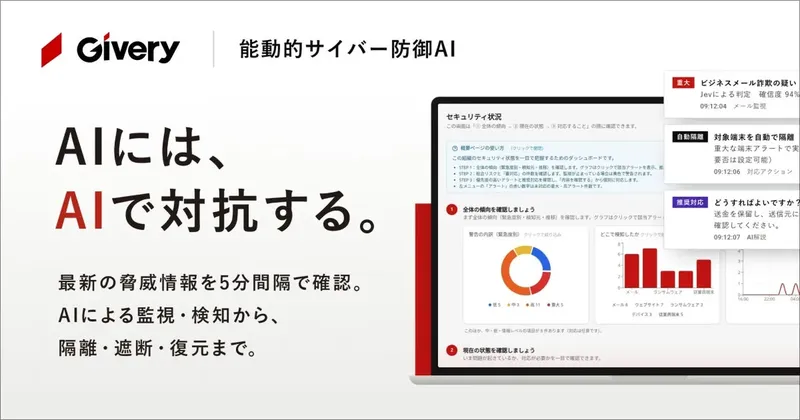
ギブリー、AIモデルJev活用の能動的サイバー防御AIを提供開始
公開日:

株式会社ギブリーは、メール脅威判定モデル「Jev」とセキュリティ情報の検索基盤を組み合わせた「Givery能動的サイバー防御AI」の提供を開始しました。メール・Web・デバイス・従業員PC・ファイルの5つの攻撃面を24時間365日監視し、公開情報との照合から通知・対応・復元までを支援します。隔離・通信遮断などの防御アクションは、管理者承認の要否を設定して運用します。メール判定時には本文を含む情報をJev APIへ送信し、ギブリー側では本文を保存しないとしています。
ポイント
- 1JevとRAGでメール脅威判定と過去10年分の情報検索を一元化
- 24つの情報源を5分間隔で収集し、自動再スキャンと防御アクションを連動
- 3クラウド・専用クラウド・オンプレミスから選択可能で、通知はSlackやTeamsに対応
提供背景とサービスの概要
「Givery能動的サイバー防御AI」は、メール・Web・デバイス・従業員PC・ファイルの5つの攻撃面を監視します。公開されたセキュリティ情報と自社環境を照合し、リスクの選別から隔離・通信遮断などの対応へつなぐサービスです。
利用企業の環境を対象とした民間サービスであり、政府が行うアクセス・無害化措置とは異なります。24時間365日の監視に、情報収集・判定・防御アクションを組み合わせます。
JevとRAGによる判定・検索基盤
アーキテクチャは、社内の監視情報と外部の脅威情報を取り込み、分類・検索・解析を経て、担当者への通知や防御アクションにつながる構成です。Jevはメールの脅威カテゴリーとスコアの判定を担当します。RAG(検索拡張生成)は、過去10年分の公開セキュリティ情報や最新情報から関連する根拠を取得し、自社の監視データとあわせて生成AIの解析・説明に用いる仕組みです。蓄積した情報は検索やAIチャットでも参照できます。
「事実は検索、判断はAI」を基本に、分類・検索・詳細解析を分担する設計を採用しています。担当者はダッシュボードでリスクの優先度を把握し、推奨対応を日本語で確認できます。
以下は、監視情報の収集からJevによるメール判定、RAGを用いた解析、通知・防御・復元までの関係を示す公式構成図です。出典:株式会社ギブリー。
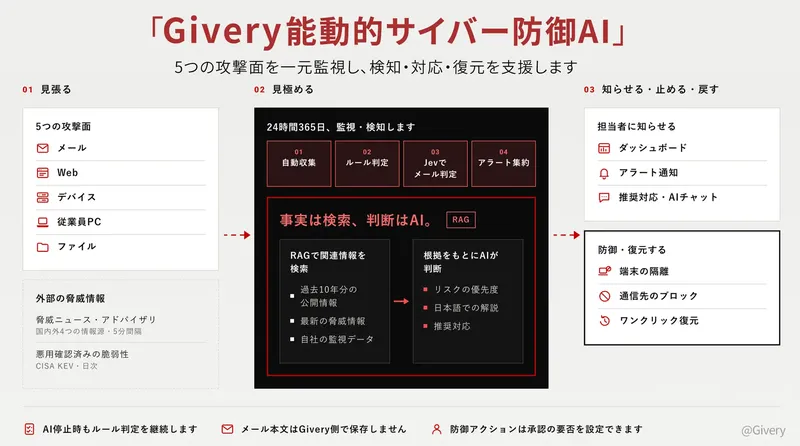
出典:株式会社ギブリー
5分間隔の情報収集と自動防御
The Hacker News、JVN、CISA Cybersecurity Advisories、SecurityWeekの4つの情報源は、5分間隔で新着・更新を確認しています。ゼロデイ脆弱性を含む公表情報も収集対象で、CISA KEVは日次更新です。
情報更新時には、登録されたWebサイト・デバイスの再スキャンが自動で始まります。従業員PCではワーム感染が疑われる痕跡などを検知し、検知結果に応じた隔離・通信遮断などの防御アクションは、管理者承認の要否を設定して運用できる構成です。ランサムウェアによるファイル被害には、世代バックアップからのワンクリック復元を利用できます。
データの取り扱いと運用の継続性
メールの脅威判定では、本文を含む情報がJevのAPIへ送信されます。ギブリー側はメール本文をログ・キャッシュにも保存しないとしています。オンプレミスの提供形態もありますが、この説明だけから外部送信がないと判断することはできません。
導入・運用に関する条件は次のとおりです。
| 項目 | 提供内容 |
|---|---|
| 提供形態 | クラウド、専用クラウド、オンプレミスから選択 |
| 通知先 | メール、Slack、Microsoft Teamsなど |
| 隔離・通信遮断 | 管理者承認の要否を設定して運用 |
| AIを利用できない場合 | ルールベースで可能な検知を継続 |
| 緊急時 | 新たな対応アクションを停止する機能 |
| 料金 | 具体額の記載なし。サービス窓口へ相談 |
メール内容の送信範囲や運用時の承認条件を確認したうえで、利用形態を検討するサービスです。
開発責任者のコメント
ギブリー取締役CAIOの山川雄志氏は、情報システム部門やエンジニアの確保が難しい企業のセキュリティリスクを低減し、事業を継続できる環境づくりを支援するとしています。
同社取締役CISOでセキュアサイクル代表取締役の服部祐一氏は、専任担当者を置けない企業での監視・初動対応の負担に言及しています。異常検知から初動の封じ込めまでにAIを活用し、人が判断と報告に集中する運用を目指すと述べています。
Q&A
Q. Givery能動的サイバー防御AIとは何ですか?
A. メール・Web・デバイス・従業員PC・ファイルを監視し、AIの判定や公開情報との照合を基に、通知・隔離・通信遮断・復元につなぐサービスです。
Q. 隔離や通信遮断はすべて自動で実行されますか?
A. 防御アクションは管理者承認の要否を設定して運用します。AIが使えない場合もルールベースの検知を続け、緊急時は新たなアクションを停止できます。
Q. メール本文は外部へ送信されますか?
A. メール判定時は本文を含む情報がJevのAPIへ送信されます。ギブリー側ではメール本文をログ・キャッシュを含め保存しないとしています。
関連リンク
O!Productニュース編集部からのコメント
隔離・通信遮断で管理者承認の要否を設定できる構成です。情シス担当者が、自動化する範囲と人が確認する範囲を導入前に整理しやすそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


