

Athena、閉域で攻撃検証する「Athena RedTeam Agent」を提供
公開日:

株式会社Athena Technologiesは2026年10月21日、AIエージェントを用いるセキュリティ検証サービス「Athena RedTeam Agent」の提供を開始しました。顧客管理下の閉域環境でローカルLLMを動かし、本番から隔離した複製環境で攻撃シナリオの立案・模擬攻撃・評価を行います。事前に許可された対象・範囲に限定し、重要操作の承認と結果のレビューには専門家が関与します。限定した範囲のPoCから始め、価格と期間は個別見積もりです。
ポイント
- 1顧客管理下の閉域でローカルLLMを動かし、機密情報を外部AIへ送らず検証
- 2事前に許可された対象・範囲を、本番から隔離した複製環境で模擬攻撃
- 3実行ログを専門家がレビューし、確認済み事実・推定リスク・未検証項目を区別
開発の背景
Athenaは開発背景として、商用LLMの安全機構や利用条件により検証手順が制限される場合があること、構成情報やログを外部AIへ送れないこと、本番環境での検証には停止やデータ破損などのリスクがあることを挙げています。
金融機関や官公庁など、機密情報の扱いと本番稼働への配慮が必要な組織に向け、顧客管理下の閉域と本番から隔離した検証環境を組み合わせる設計です。
無検閲ローカルLLMの役割
無検閲のローカルLLMは、一般的な商用LLMに比べて出力制限の影響を受けにくく、セキュリティ検証などの専門用途に柔軟に対応できます。ただし、無制限の攻撃行為を認めるものではなく、顧客から事前に許可された対象・範囲に限定し、実行権限や停止条件を管理します。また、ローカルLLMは顧客管理下の閉域環境で動作するため、システム構成や検証ログなどの機密情報を外部の生成AIサービスに送信せずに検証を完結できます。
サービスの特長と流れ
サービスは次の流れで実施します。
- 対象システム、検証目標、AIに任せる工程と専門家が確認する工程を設計
- 承認された構成・設定情報を使い、本番から隔離した複製環境を構築
- 許可された範囲でAIがシナリオを立案・実行し、結果に応じて追加検証
- 実行ログと証跡を専門家がレビューし、攻撃経路・成立条件・影響範囲を評価
- 必要に応じて対策後の環境で再検証し、残存リスクを確認
検証範囲の設計、重要操作の承認、結果のレビューには専門家が関与します。実行権限と停止条件を管理し、検証前の状態を保存して環境の復元にも対応する設計です。
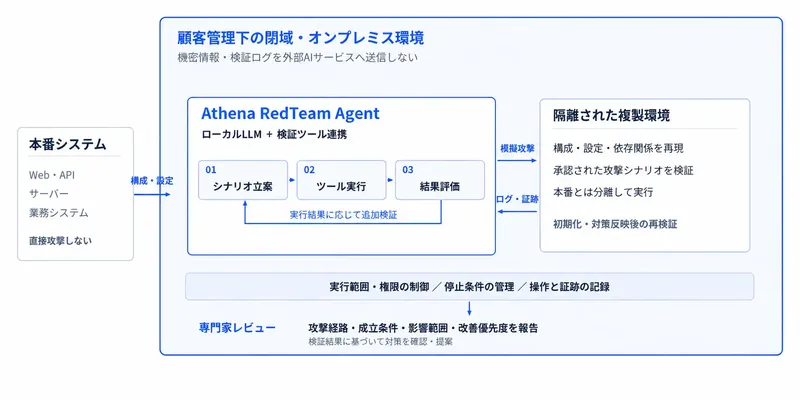
閉域環境・隔離した複製環境と専門家レビューの構成(出典:株式会社Athena Technologies)
成果物と提供形態
検証後には、対象・目的・実行条件・環境の再現範囲、攻撃シナリオと結果、実行証跡、影響範囲、改善の優先順位を報告します。結果は次のように区別します。
| 区分 | 報告する内容 |
|---|---|
| 確認済みの事実 | 実際の検証結果や実行ログで確認した攻撃経路・成立条件 |
| 推定されるリスク | 想定される影響範囲など、評価に基づくリスク |
| 未検証・中断項目 | 実施していない項目や中断した項目と、その理由 |
AIの推測だけを検証済みの成果として扱わず、対応の優先順位を判断できるよう整理する方針です。再検証した場合は対策前後の比較結果も含みます。
提供は限定した範囲のPoCから開始し、適合性を確認したうえで、専門家の管理・レビューを伴う検証サービスへ進みます。価格と期間は、対象規模、検証の深さ、モデル・計算資源、環境複製の難易度、専門家の関与範囲、報告内容に応じた個別見積もりです。
Q&A
Q. Athena RedTeam Agentとは何ですか?
A. AIエージェントで企業システムへの模擬攻撃を行う検証サービスです。閉域の複製環境を使い、攻撃経路や改善の優先順位を報告します。
Q. 検証する対象や操作はどのように管理しますか?
A. 顧客が事前に許可した対象・範囲に限定し、実行権限と停止条件を管理します。重要操作の承認と結果のレビューには専門家が関与します。
Q. 導入時の提供形態と価格は?
A. 対象範囲を整理した後、限定範囲のPoCで適合性を確認します。価格と期間は、対象規模や検証の深さ、計算資源などに応じた個別見積もりです。
関連リンク
O!Productニュース編集部からのコメント
報告書で、確認済みの事実と推定リスクを区別する方針です。対策予算を決めるセキュリティ担当者は、それぞれの根拠を確認しながら優先順位を相談できそうですね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


