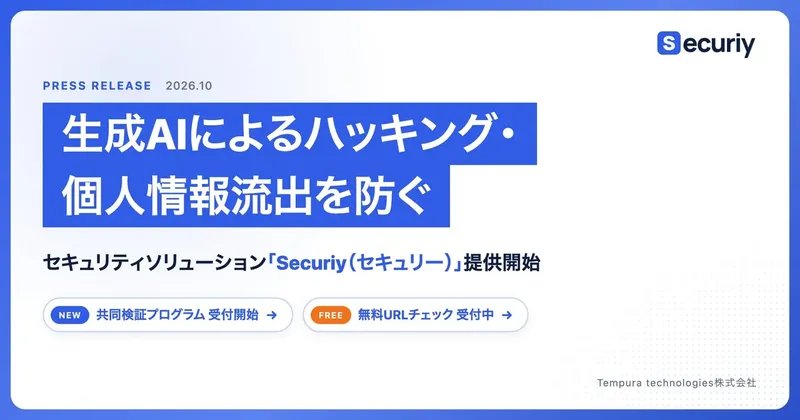
Tempura technologies、AI検証・修正支援「Securiy」を提供開始
公開日:

Tempura technologies株式会社は、AIを用いたセキュリティ検証と修正支援サービス「Securiy」の正式提供を開始しました。合意した隔離環境で攻撃を再現し、確認した問題の限定改修と、不正操作の拒否・通常操作の動作を同じチームで再検証します。初回は1アプリ・2操作などの固定範囲で行う共同検証プログラムを用意し、ソフトウェア製品とは区別して提供します。
ポイント
- 1Tempura technologiesがAIで検証・限定改修するSecuriyを提供
- 2隔離環境で攻撃を再現し、同じチームが修正と正常動作・不正操作拒否を再検証
- 3初回は1アプリ・2操作、作業40時間と改修2件・12時間までの固定範囲
Securiyの概要
Securiyは、セキュリティエンジニアがAIエージェントでWebサービスやAPIへの攻撃を再現し、問題の成立条件と影響範囲を確認するサービスです。対象はSaaS、Fintech、ECなど、個人情報や決済を扱うWebサービスで、AIを使わないサービスも含みます。
同社のエンジニアが合意した範囲のコード・設定を修正し、不正操作の拒否と通常操作の動作を再検証します。AIの出力をそのまま報告せず、人が確認します。現在は検証・修正支援サービスとしての提供で、実行時に不正操作を止める制御SDKは設計・検証段階、継続検証基盤は構想段階です。両者の提供時期は未定です。
検証する3つのシーン
Securiyは、顧客データの窃取、権限の奪取・不正な変更、AI機能を悪用した不正操作の3つのシーンを検証します。たとえば、他テナントのデータが権限のない経路で閲覧・一括出力できないか、承認フローを迂回して送金先や設定を書き換えられないか、プロンプトや外部API経由でAI機能が本来許されていない操作を実行しないかを確認します。AIエージェントが権限の異なる複数の検証用アカウントでAPIへのリクエストを組み替え、多数の経路を試します。
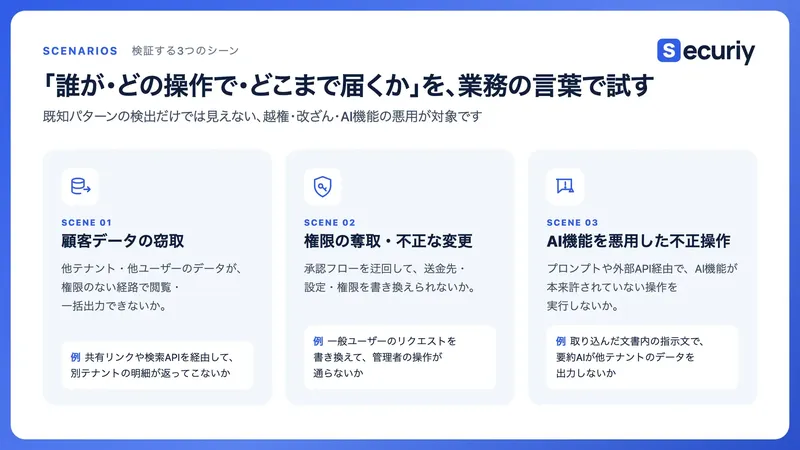
Securiyが検証対象とする3つのシーン。出典:Tempura technologies
4つのステップ
公表された検証の流れと成果物は、次のとおりです。
| 工程 | 内容 | 主な成果物 |
|---|---|---|
| SIMULATE | 合意した隔離環境で攻撃を再現 | 再現手順、影響範囲、修正候補、未検証範囲 |
| PROTECT | 重要操作の権限・承認・実行上限を設計 | 許可条件、例外処理、検証項目 |
| REMEDIATE | 合意範囲の改修と別手順での再検証 | 修正差分、再検証結果、残課題 |
| ADAPT | 変更に合わせた再検証をエンジニアが個別提供 | 繰り返し使える確認項目 |
自動化する継続検証基盤は構想段階です。修正案・反映済み・再検証済み・未対応を分け、残課題は担当と次の手順を示します。既存の脆弱性診断やWAFとの併用を前提に、着手前に検証の分担を整理します。
共同検証プログラム
初回の共同検証は、対象と改修上限を固定して実施します。公表された条件は次のとおりです。
| 項目 | 条件 |
|---|---|
| 対象 | 1アプリ、1検証環境、2操作 |
| 期間の目安 | 準備完了後10営業日 |
| 作業量の目安 | 同社の作業時間合計40時間 |
| 改修上限 | 2件・合計12時間まで |
| 利用者の準備 | 操作説明、本番環境・データと分離した検証環境、修正レビュー |
| 費用 | 合意した枠の固定額を着手前に提示、超過分は事前合意で別途見積もり |
| 見積もり | 30分相談後3営業日以内に提示すると発表 |
大規模改修、本番運用、第三者認証は別途相談で、金融の規制適合審査や決済基盤全体の監査、カード不正判定は対象外です。すべての攻撃の網羅や安全性の総合判定を保証するものではありません。
先着5社の特別価格は、2026年11月30日まで、または5社に達するまで受け付けます。検証結果の匿名事例化と集計データ公表への協力が条件で、公表内容は利用企業が事前承認した範囲に限ります。
初回は許可された隔離環境で行い、本番の認証情報・顧客データは使いません。AIモデルとデータ送信先を着手前に提示し、許可された提供元の、入力をモデル学習に使わない条件のAPIだけを利用します。
無料URLチェック
無料URLチェックは、AI・LLM機能を持つWebサービスの公開ページを読み、攻撃面と確認項目を整理するメニューです。URLと会社メールで申し込み、同社が対象の所有権と試験への同意を確認して実施します。自社管理または確認権限のある対象に限り、フリーメール・携帯キャリアのアドレスは利用できません。
結果には、公開情報で確認できたこと・推定・未確認、優先確認項目、提供元への質問、出典などを示します。攻撃や能動的なテストは行わず、ログイン後の権限や実際の攻撃耐性、「安全」の判定はしません。共同検証プログラムとは確認できる範囲が異なります。
Q&A
Q. Securiyは攻撃を自動で止める製品ですか?
A. 現在は、AIとエンジニアによる検証・限定改修・再検証の支援サービスです。実行時の制御SDKは設計・検証中、継続検証基盤は構想段階で、提供時期は未定です。
Q. 共同検証ではどこまで修正しますか?
A. 1アプリ・1検証環境・2操作を対象に、作業40時間、改修2件・合計12時間までが目安です。超過作業は事前合意で別途見積もりとなります。
Q. 無料URLチェックで安全性を確認できますか?
A. できません。公開情報から確認項目を整理するもので、攻撃や能動テスト、ログイン後の権限確認、安全判定は行いません。
O!Productニュース編集部からのコメント
修正差分と再検証結果、残課題を分けて受け取れるのは、開発責任者が修正状況を確認し、リリース判断に使う材料を整理する際に役立ちそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部