

ポルト、A2B攻撃対策の脆弱性診断サービスを提供開始
公開日:

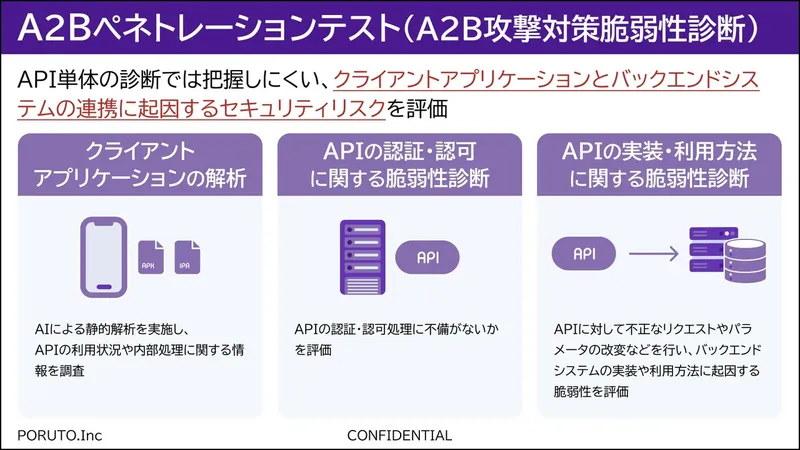
株式会社ポルトは2026年10月15日、クライアントアプリの解析とAPIの脆弱性診断を組み合わせた「A2Bペネトレーションテスト」の提供を開始しました。AIでアプリを静的解析し、APIのエンドポイントや認証情報などを調査します。取得した情報を使い、アプリを介さないAPIへのアクセスや不正操作の可否を検証します。API単体の診断に加え、アプリとバックエンドの連携を含めてリスクを評価するサービスです。
ポイント
- 1AIによるアプリの静的解析とAPI診断を組み合わせた新サービスを提供
- 2アプリから取得できるAPI情報を使い、攻撃者の視点で不正操作を検証
- 3認証・認可とAPI実装の不備を調べ、診断結果に基づく改善策を提案
アプリ解析からAPIへの攻撃を検証
A2B(App-to-Backend)攻撃は、正規のクライアントアプリを解析してAPIのエンドポイントや認証処理を把握し、アプリを介さずAPIへ直接アクセスする攻撃です。AIによる解析を使って、仕様や認証情報、通信内容を特定するリスクが懸念されています。
ポルトの新サービスは、クライアントアプリの解析で得られる情報をAPI診断へつなげる点が特徴です。API単体では把握しにくい、アプリとバックエンドの連携に起因するリスクを評価します。
3段階の調査・診断と改善策の提案
A2Bペネトレーションテストは、次の3領域を調査・分析します。
| 領域 | 主な確認内容 |
|---|---|
| クライアントアプリの解析 | AIによる静的解析でAPIエンドポイント、認証情報の埋め込み、通信・リクエスト生成処理を調査 |
| APIの認証・認可 | トークンやセッションの管理、他ユーザー情報へのアクセス、権限外操作を検証 |
| APIの実装・利用方法 | リクエスト改変、入力値検証、業務ロジック、非公開APIの呼び出しなどを検証 |
アプリから得た情報を使い、攻撃者の視点から不正アクセスや不正操作ができるかを確認します。診断結果に基づいて改善策も提案します。
評価するリスク
認証・認可や実装に不備があると、他ユーザーの個人情報・機密データの取得、データの改ざんや削除、不正な登録につながるおそれがあります。アプリ側の利用制限を回避してAPIを直接呼ぶことで、想定外のサービス利用が起きる場合もあります。
このサービスでは、こうした不備の有無と影響を評価します。診断によってすべての攻撃を防げると保証するものではありません。
提供開始日と見積もり条件
A2Bペネトレーションテスト(A2B攻撃対策脆弱性診断)は、2026年10月15日に提供を開始しました。
価格は個別見積もりです。診断対象アプリの種類、APIの規模、診断範囲などに応じて算出します。
Q&A
Q. A2Bペネトレーションテストとは何ですか?
A. クライアントアプリの解析とAPIの脆弱性診断を一体で行うサービスです。アプリで得られる情報からAPIを攻撃するリスクを評価します。
Q. API単体の診断とは何が違いますか?
A. AIでアプリを静的解析し、取得できたAPI情報や認証情報を診断に使います。アプリとバックエンドの連携に起因するリスクも対象です。
Q. 料金はどのように決まりますか?
A. 対象アプリの種類、APIの規模、診断範囲などに応じた個別見積もりです。診断結果をもとに改善策も提案します。
O!Productニュース編集部からのコメント
アプリの解析結果をAPI診断へつなげます。モバイルアプリのセキュリティ担当者が、アプリ内に残る情報とサーバー側のアクセス制御を合わせて確認したい場面に役立ちそうですね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


