FlashLabs、成果報酬型ペネトレーションテストサービスを提供開始
公開日:

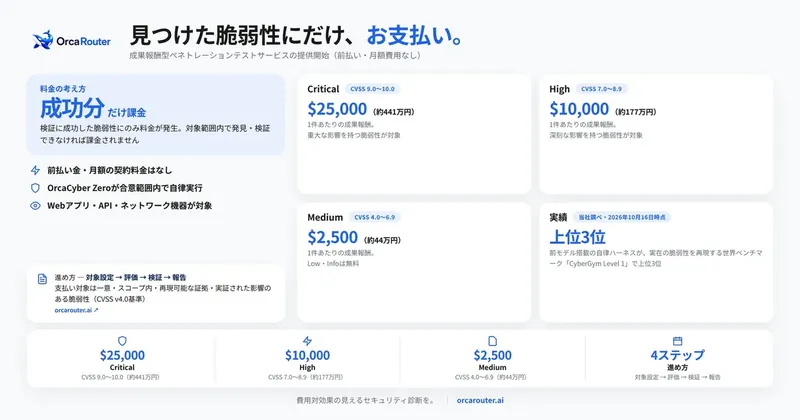
FlashLabs株式会社は、AI推論ゲートウェイ「OrcaRouter」で「OrcaCyber Zero」を活用する成果報酬型ペネトレーションテストサービスを開始しました。事前に合意した対象資産や期間、実施ルールの範囲でテストを行い、検証に成功した脆弱性にのみ課金します。前払いや月額費用はなく、料金は検証された脆弱性の重大度ごとに定められています。
ポイント
- 1検証成功した脆弱性にのみ課金する成果報酬型モデル
- 2重大度別報酬はCritical 25,000米ドルからMedium 2,500米ドルまで
- 3OrcaCyber Zeroが合意範囲内で攻撃シミュレーションを自律実行
成果報酬型の料金体系
料金は、検証に成功した脆弱性1件ごとに、CVSS v4.0の重大度に応じて決まります。発表された料金は次のとおりです。
| 重大度 | CVSS v4.0 | 1件あたりの料金 |
|---|---|---|
| Critical | 9.0〜10.0 | 25,000米ドル |
| High | 7.0〜8.9 | 10,000米ドル |
| Medium | 4.0〜6.9 | 2,500米ドル |
| Low・Info | ― | 無料 |
支払い対象は、合意範囲内で一意性・再現可能な証拠・実証された影響を確認できた脆弱性です。既知の問題、重複、情報提供のみのケースは請求対象になりません。日本円の支払額は為替等の条件によって変わるため、契約時の確認が必要です。
サービス提供の背景
企業や組織にとって、自社システムの脆弱性を発見するペネトレーションテストは重要ですが、専門人材の不足や期間・費用の面で実施のハードルが高いという課題があります。特に従来型の診断サービスは、テストを実施した時間に対して費用が発生するため、発見できる脆弱性という成果物が事前に見えづらいという声もありました。FlashLabsは、成果報酬型のモデルを採用することで、セキュリティ投資の費用対効果を明確にし、予算化しやすくすることを目指しています。
OrcaCyber Zeroの特徴
OrcaCyber Zeroは、Continuum AIが開発したサイバーセキュリティ特化モデルです。FlashLabsによると、脆弱性の説明に加え、攻撃経路の調査や悪用可能性の検証を自律的に行うよう設計されています。
発表では、OrcaCyber Zero 1.5のCVE-Benchが95.8%、Cybenchが100%、前モデルを用いた自律ハーネスがCyberGym Level 1で上位3位と紹介しています。これらは発表元が示したベンチマーク結果であり、個別の企業環境で同じ検出率を保証するものではありません。
サービスの進め方
本サービスは、対象設定、評価、検証、報告の4ステップで進めます。まず、テスト対象の資産・期間・安全な境界・実施ルールを合意します。次に、OrcaCyber Zeroが合意した範囲内で攻撃シミュレーションを自律的に実施します。その後、発見した脆弱性について再現性・一意性・影響・重大度を検証し、最後に検証結果を報告して、成功した脆弱性についてのみ請求します。診断対象は、企業や組織が保有するWebアプリケーション・API・ネットワーク機器などのIT資産です。
Q&A
Q. 成果報酬型ペネトレーションテストとは何ですか?
A. 検証に成功した脆弱性にのみ料金が発生する診断サービスです。前払いや月額費用はなく、脆弱性を発見・検証できなければ課金されません。
Q. 料金はどのように決まりますか?
A. 検証に成功した脆弱性1件ごとに、CVSS v4.0の重大度に応じて決定します。Criticalが25,000米ドル、Highが10,000米ドル、Mediumが2,500米ドルです。
Q. OrcaCyber Zeroはどのようなモデルですか?
A. Continuum AIが開発したサイバーセキュリティ特化のAIモデルで、未発見の脆弱性の発見や複雑な攻撃経路の調査、悪用可能性の検証までを自律的に行います。
関連リンク
O!Productニュース編集部からのコメント
比較時には、脆弱性1件の定義や重複判定、対象資産、実施期間を確認したいところです。成果報酬でも総額は検出件数と重大度で変わるため、料金だけでなく実施ルールまで合意できるかが判断材料になります。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部