

日立、AI活用の「ソースコードセキュリティ診断」と「ペネトレーションテスト」を提供開始
公開日:

日立製作所は2026年11月12日、「ソースコードセキュリティ診断」と「ペネトレーションテスト」の提供を始めました。どちらもAnthropicやOpenAIなどのフロンティアAIモデルを活用しています。システムに潜む脆弱性やセキュリティリスクを見つけ、優先順位を付けた対策案まで示します。AIの進化でサイバー攻撃が巧妙化・高速化する中、攻撃者より先に自社の弱点を把握したい企業に向けたサービスです。両サービスは、日立のオペレーショナルレジリエンスサービス「HMAX Cyber」の一部として提供されます。
ポイント
- 1日立製作所がAI活用の「ソースコードセキュリティ診断」と「ペネトレーションテスト」を提供開始
- 2AIが処理の流れや依存関係を踏まえてコードを解析し、従来ツールの誤検知を低減
- 3ペネトレーションテストのProfessionalプランは日立のホワイトハッカーがAIと協働
AIがコードの文脈を読んで脆弱性を探す「ソースコードセキュリティ診断」
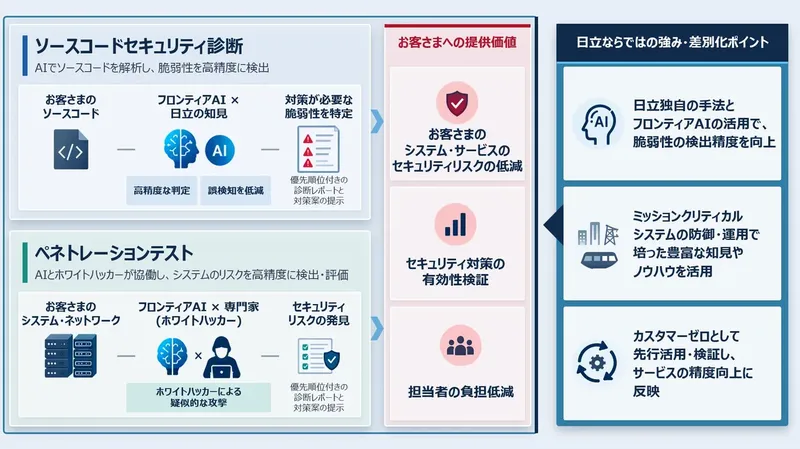
「ソースコードセキュリティ診断」は、企業が社内外に提供するITサービスのソースコードを、フロンティアAIで解析するサービスです。AIが処理の流れや依存関係などの文脈を踏まえて、コードを詳しく読み込みます。これにより、従来のツールで多かった誤検知を減らします。複数の機能が連携する複雑な業務処理など、これまで見つけにくかったビジネスロジック起因の脆弱性も検出の対象です。日立によると、高度なセキュリティスキルを持つ人材と同等のレベルで検出・判定できるといいます。
検出した脆弱性は、日立のセキュリティの専門家が対応の優先度を評価します。優先して対処すべき脆弱性を、対策案付きの診断レポートで受け取れます。AIも診断結果を整理し、優先順位付けを支援します。正誤の判定にかかる工数を減らし、セキュリティ担当者が危険性の高い脆弱性の対策に集中できるようにします。
預かったソースコードは安全な環境で管理・解析し、診断が終わった後は速やかに削除するとしています。
攻撃者の視点で疑似攻撃する「ペネトレーションテスト」
「ペネトレーションテスト」は、攻撃者の視点で目標や手法を検討した上で、企業のシステムに偵察から攻撃までを疑似的に行うサービスです。その結果から、システムやネットワークに潜む脆弱性やリスクを検出・評価します。重大な脆弱性や設定不備を、優先順位と対策案付きのレポートで示します。
日立は、AIの活用により従来よりコストや工数を抑えて、セキュリティ対策の有効性を検証できるとしています。Professionalプランでは、日立のホワイトハッカーとフロンティアAIが協働して、より高度な疑似攻撃を行います。
プランと価格はすべて個別見積
両サービスのプランは次のとおりです。いずれも提供開始は2026年11月12日です。
| サービス | プラン | 内容 |
|---|---|---|
| ソースコードセキュリティ診断 | Lite | フロンティアAIで脆弱性を検出し、日立の実践知を生かして対応優先度と対策案を提示 |
| ソースコードセキュリティ診断 | Standard | 日立独自の手法(ハーネス)とフロンティアAIを組み合わせて脆弱性を高精度に検出し、対応優先度と対策案を提示 |
| ペネトレーションテスト | Standard | フロンティアAIと独自の手法(ハーネス)、長年培ったセキュリティのナレッジを組み合わせて疑似攻撃を実施し、対応優先度と対策案を提示 |
| ペネトレーションテスト | Professional | 日立のホワイトハッカーとフロンティアAIが協働し、独自の手法やナレッジも組み合わせて、より高度な疑似攻撃を実施。専門家の知見を生かして対応優先度と対策案を提示 |
価格(税別)は両サービスの全プランとも個別見積で、金額は公表されていません。利用には個別の見積もりが必要です。ハーネスは、日立が自社で先行活用して得たノウハウをもとに、AIへの指示を細かく設計して検出精度を高める独自の手法です。ソースコードセキュリティ診断は、利用企業に応じて日立か日立ソリューションズが提供します。ペネトレーションテストの開発元は日立ソリューションズです。
日立ソリューションズの25年以上の診断ノウハウを活用
両サービスには、25年以上にわたって脆弱性診断サービスを提供してきた日立ソリューションズの知見が生かされています。日立グループ各社とも連携し、利用企業のセキュリティ強化を支援します。
日立は、自社が最初の利用者となる「カスタマーゼロ」として、金融・公共分野などのシステム開発環境で両サービスを先行して使いました。そこで有効性を検証し、精度向上などのサービス改善に反映しています。
「HMAX Cyber」の一部として監視や復旧とも連携
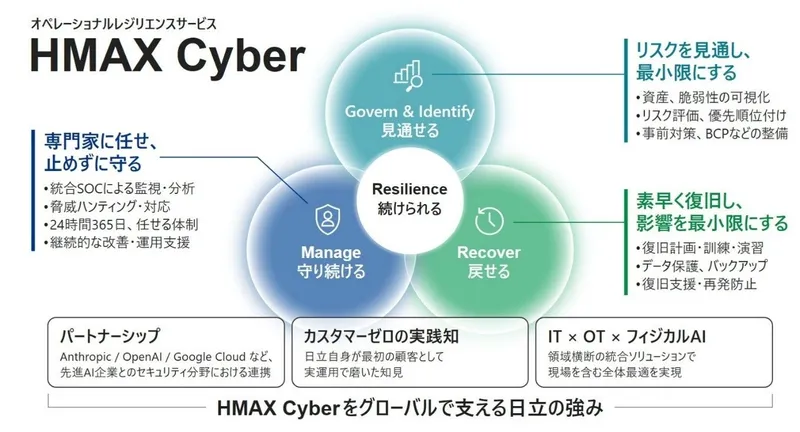
HMAX Cyberは、リスクを見通して備える「Govern & Identify」、24時間365日の監視・運用を支援する「Manage」、有事の早期復旧を行う「Recover」の3つの区分で構成されています。今回の2つのサービスは、このうちGovern & Identifyに位置付けられます。
出典: 株式会社日立製作所
HMAX Cyberの各サービスと連携させると、24時間365日の継続監視から被害後のデータ復旧、BCPの実行まで一貫して支援を受けられます。サイバー攻撃を前提とした回復設計も対象です。データの復旧には、日立ヴァンタラのストレージによるデータ保護技術を使います。
日立は今後、AIの実装・活用やセキュリティの専門知見を持つFrontier AI Deployment Center(FADC)と、現場の課題解決を支援するFDE Teamの連携を強化します。検出した脆弱性やリスクについて、対策の具体化や実装まで支援する方針です。既存システムの改善や刷新といったモダナイゼーションも支援するとしています。
Q&A
Q. ソースコードセキュリティ診断とは何ですか?
A. 企業のITサービスのソースコードをAIで解析し、脆弱性を見つけるサービスです。日立の専門家が優先度を付け、対策案と一緒にレポートで示します。
Q. ペネトレーションテストでは誰が攻撃役を担いますか?
A. Standardプランは、AIと日立独自の手法やナレッジを組み合わせて疑似攻撃をします。Professionalプランでは、日立のホワイトハッカーがAIと協働します。
Q. 料金はどのくらいかかりますか?
A. 両サービスとも、すべてのプランが個別見積(税別)です。提供は2026年11月12日に始まっています。
関連リンク
O!Productニュース編集部からのコメント
AIがコードの処理の流れまで読んで誤検知を減らしてくれるのはありがたいですね。セキュリティ担当がツールの警告の正誤を一つずつ確かめる手間がだいぶ減りそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


