

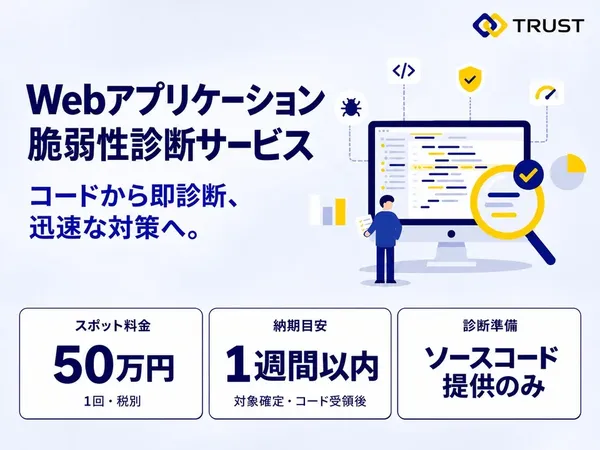
Trust、ソースコードだけでAI脆弱性診断する新サービスを提供開始
公開日:

Trust株式会社は、WebアプリケーションのソースコードをAIで解析して脆弱性を診断する「Webアプリケーション脆弱性診断サービス」の提供を11月5日に開始しました。従来のセキュリティ診断は準備に手間がかかり、結果を見ても具体的な対策が分かりにくいという課題がありました。このサービスはソースコードを預けるだけで、1週間以内にリスクを可視化します。料金は1回50万円(税別)とシンプルで、セキュリティ対策の第一歩として利用しやすくなっています。
ポイント
- 1Trustがソースコードのみで診断する脆弱性診断サービスを11月5日に提供開始
- 2AIによる静的解析で、コード受領後1週間以内にリスクを可視化
- 3料金は1回50万円(税別)で、Javaを中心に対応
サービスの背景と目的
生成AIの進展により脆弱性の発見や悪用が高度化し、企業のセキュリティ対応は複雑さを増しています。しかし従来の診断は準備に手間がかかり、結果を見ても具体的な対策が分かりにくいという声がありました。Trustはこうした現場の負担を減らすため、ソースコードだけで即座にリスクを把握し、具体的な診断レポートを提示する本サービスを開発しました。
サービスの特長
本サービスの特長は3つあります。1つ目は、事前に対象範囲を合意したソースコードを提供するだけで診断に着手できることです。実行環境や仕様書の準備は不要です。預けたソースコードは診断目的にのみ使われ、AIモデルの学習データには利用されず、診断完了から一定期間後に削除されます。2つ目は、AIエージェントがソースコードを解析し、脆弱性が疑われる箇所を迅速に洗い出すことです。金融分野でのAI活用経験を基に、スクリプトによる自動点検も組み合わせて検出根拠を確認します。3つ目は、スタンダードプランの料金が1回50万円(税別)と明確で、費用の見通しが立てやすいことです。
診断の観点と対象
診断はIPAの「安全なウェブサイトの作り方」やOWASP Top 10などを基に実施します。具体的には、SQLインジェクションやXSSなどの入出力の問題、認証・アクセス制御の不備、認証情報の埋め込みなどの機密情報の扱い、パストラバーサルや外部コマンド実行などのファイル・外部処理に関する脆弱性を確認します。なお、本サービスはソースコードを読み取る静的な点検であり、実際にプログラムを動かして攻撃を試すペネトレーションテストは対象外です。
提供条件と留意点
提供条件は以下のとおりです。
| 項目 | 内容 |
|---|---|
| 対象 | Webアプリケーションのソースコード |
| 料金(税別) | スタンダード(標準利用向け):1回50万円、エンタープライズ(大規模利用向け):個別見積もり |
| 期間 | 必要なコードの受領後1週間以内 |
| 対応言語 | Javaを中心に対応(その他の言語は事前に適用可否を確認) |
| 対象規模 | 1システム、Zip展開後2.5MBまで |
本サービスが提供するのは診断結果と対策の参考情報です。再診断・改修・運用・継続監視などは含まれませんが、要望に応じてアドバイザーサービスなどの相談を受け付けています。
Q&A
Q. Webアプリケーション脆弱性診断サービスとは何ですか?
A. WebアプリケーションのソースコードをTrustに預けると、AIが脆弱性を解析し、受領後1週間以内に診断レポートを提出するサービスです。
Q. 従来の脆弱性診断と何が違いますか?
A. 実行環境や仕様書の準備が不要で、ソースコードのみで診断できる点と、料金がスタンダードで1回50万円(税別)と明確な点が異なります。
Q. 診断結果はどのように活用できますか?
A. 診断レポートで脆弱性の疑われる箇所と対策の参考情報が得られるため、自社で改修の優先順位を決めて対策に着手できます。
関連リンク
O!Productニュース編集部からのコメント
ソースコードを渡すだけで1週間以内に診断が返ってくるのは助かりますね。仕様書を用意する手間がないので、開発が落ち着いたタイミングで一度診断を挟みやすそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


