

PKUTECH、AIで脆弱性を先回り検証する「Egeria AI Shield」提供開始
公開日:

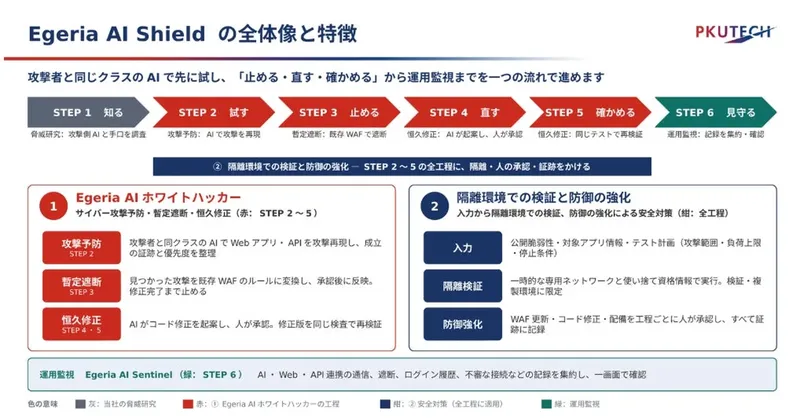
株式会社PKUTECHは2026年11月4日、WebアプリケーションやAPIの脆弱性をAIで検証・改修するサービス「Egeria AI Shield」の提供を開始しました。生成AIによる攻撃の高速化が進む中、攻撃者と同じクラスのAIを隔離環境で動かし、自社開発アプリの弱点を先に見つけます。発見した脆弱性は既存のWAFで暫定的に遮断し、AIが起案したコード修正を人が承認してから再検査します。発見から対策完了までの空白期間を短縮できる点が特徴です。
ポイント
- 1PKUTECHが攻撃者と同等のAIで脆弱性を先に検証するサービスを提供
- 2WAF暫定遮断からAI起案・人承認の修正再検査まで一貫支援
- 3運用監視「Egeria AI Sentinel」で通信や不審操作を一画面確認
サービスの背景
2026年に入り、生成AIによる攻撃の高速化で個人情報の漏えい事故が急増しています。脆弱性の探索や攻撃コードの作成が自動化され、少人数でも大量の攻撃が可能になりました。安全装置を外して使える高性能なAIモデルも登場しています。一方、守る側では脆弱性の発見からWAFへの反映、コード修正、修正後の確認までが別々の担当に分かれており、対策完了までに時間がかかります。PKUTECHはこの空白期間を短縮するため、本サービスを開発しました。
Egeria AIホワイトハッカー
Egeria AIホワイトハッカーは、AIで攻撃を再現して脆弱性を発見し、修正が終わるまでWAFで攻撃を遮断します。その後、AIが起案し人が承認したコード修正を、修正前と同じ攻撃シナリオで再検査します。導入は次の3つの段階から、要望に応じて選べます。
| 段階 | 内容 |
|---|---|
| 攻撃予防 | AIでWebアプリ・APIへの攻撃を再現し、脆弱性診断レポートと侵入テストレポート(攻撃が成立した証跡と対策の優先度)、WAF改修案、アプリ修正案を渡す。この段階だけの単体でも依頼できる |
| 暫定遮断(WAFのルール更新) | 既存のWAF(AWS・Azureなど)のルールを改善するか、WAFを新たに構築する。「WAFなし」「既存WAF」「更新後WAF」の3経路に同じ検査を行い、防御の変化を確かめたうえで、承認したルールだけを本番のWAFに反映する |
| 恒久修正(コードの修正) | 脆弱性の原因となっているコードの修正案をAIが起案する。差分は人が確認・承認し、承認前には配備しない。修正版は修正前と同じ攻撃シナリオで再検査してから本番に反映する |
WAFのルール更新とコード修正は、それぞれ別の工程として承認・記録されます。WAFで防げるのは主にSQLインジェクションやクロスサイトスクリプティングなどHTTP経由の攻撃で、認可の不備や業務ロジックの欠陥はコード修正で対応します。
Egeria AI Sentinel
Egeria AI Sentinelは、運用中のAIやWeb・API連携の通信を監視するSIEM機能です。AIや外部サービスへ送る前の秘密情報や送信先の検査、AIが操作できる範囲の制限、通信や遮断、ログイン履歴などの記録を集約し、一画面で確認できます。今後は事象ごとに対応案を提示する機能も順次提供する予定です。判定の理由を記録として残すため、事後の調査にも活用できます。
提供条件と安全対策
攻撃に使える能力を持つAIを扱うため、AIが想定外の動きをすることを前提に、安全な仕組みをAIの外側に置いています。攻撃の再現はPKUTECHの隔離環境から、お客様と合意した検証用または複製環境に対して行います。AIに送るのは問題箇所の周辺コードの抜粋だけです。2026年10月には自社の検証環境で一連の流れが動作することを確認しました。複数のAIエージェントを同じ工程で動かせることも確認しています。ただし、これは仕組みの動作確認です。お客様のアプリに対する防御効果は、導入前の効果確認(PoC)で確かめます。
提供条件は次のとおりです。
| 項目 | 内容 |
|---|---|
| 対象 | 自社開発のWebアプリやAPIを持つ企業・団体 |
| 期間 | Egeria AIホワイトハッカー単体は最短2週間〜1か月。WAFによる暫定遮断までは最短1か月が目標(いずれも対象・条件による) |
| 費用 | 対象範囲に応じて個別に案内 |
| 導入の流れ | ①対象と範囲の合意 → ②効果確認(1つのシステムの検証環境でPoC) → ③攻撃予防と暫定遮断 → ④恒久修正と再検査 → ⑤Egeria AI Sentinelによる運用監視 |
Q&A
Q. Egeria AI Shieldとは何ですか?
A. 攻撃者と同じクラスのAIでWebアプリの脆弱性を先に見つけ、WAFで暫定遮断しながらコード修正まで一貫して支援するサービスです。
Q. 通常の脆弱性診断と何が違うのですか?
A. 発見後のWAF遮断やコード修正、再検査までを一つの流れで行うため、対策完了までの空白期間を短縮できます。
Q. AIが勝手に本番環境を変更することはないのですか?
A. 本番WAFへのルール反映やコード修正の配備は、工程ごとに人が承認したうえで行います。すべての操作は記録されます。
関連リンク
- サービスに関するお問い合わせ(PKUTECH)
- GLM-5.3 and the spread of advanced cyber capabilities(Anthropic)
- CAISI’s Assessment of Z.ai’s GLM-5.3 Cyber Capabilities(NIST)
O!Productニュース編集部からのコメント
AIに修正案を出させつつ、WAF反映もコード修正も人が承認する二段構えなのが安心ですね。脆弱性対応で開発と運用の担当が分かれている現場ほど助かりそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


