

S&J、AIと専門家がコードの脆弱性を調べる「WebアプリソースコードAI診断」を開始
公開日:

S&J株式会社(S&J)は、2026年11月12日に「WebアプリソースコードAI診断」の提供を始めました。Webアプリのソースコードを預かり、AIの解析とS&Jのセキュリティエンジニアの知見を組み合わせて脆弱性を診断します。攻撃者はAIを悪用し、脆弱性の探索や攻撃の自動化を進めています。S&Jは、防御側もAIを使って脆弱性を素早く、広く確認することが重要だとしています。外からアクセスする診断では把握しにくい内部の処理やロジックの弱点を、攻撃される前に見つける狙いです。
ポイント
- 1S&JがAIと専門家の知見でWebアプリのソースコードを診断するサービスを開始
- 2外からの診断では見えにくい認可の不備や業務ロジックの問題をコードから確認
- 3誤検知を検証で絞り込み、該当ファイルや行番号と修正方法を7営業日以内に報告
外からは見えない内部の処理までソースコードで確かめる
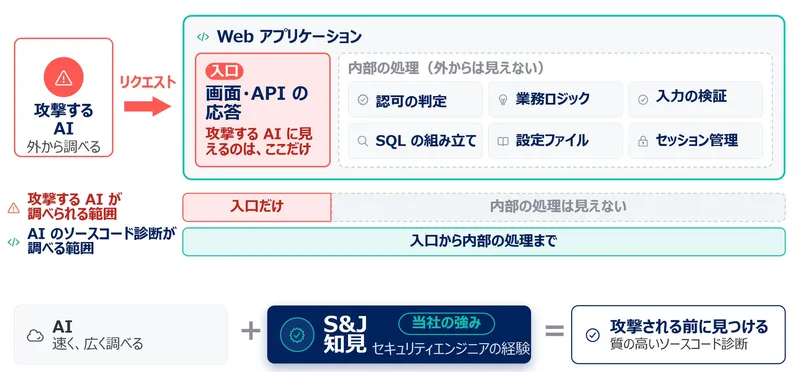
WebアプリソースコードAI診断は、顧客から預かったソースコードをAIで解析します。入力から処理までの経路をたどり、認可の不備や業務ロジック上の問題を確認します。S&Jによると、どちらも一般的な自動診断ツールでは見つけにくい問題です。
出典: S&J株式会社
図のとおり、外から調べる攻撃側のAIに見えるのは、画面やAPIの応答といった入口だけです。ソースコード診断なら、認可の判定やSQLの組み立て、設定ファイル、セッション管理など、入口から内部の処理までを調べられます。
特長は誤検知の抑制と、根拠のわかる報告書
S&Jは、AIでソースコードを解析するだけでは、実際には悪用できない箇所まで脆弱性として検出されると指摘しています。そこで、エンジニアが診断業務で培った判断基準を、AIの解析手順に組み込みました。AIは脆弱性の候補を出した後、この基準で実際に攻撃が成立するかを検証します。
主な特長は次のとおりです。
| 特長 | 内容 |
|---|---|
| 誤検知の抑制 | 問題がないと判断した候補は、除外した理由とともに報告 |
| 根拠と修正方法がわかる報告書 | 該当するファイルや行番号、問題となる理由、推奨する修正方法を報告。診断項目ごとの確認結果や、診断できた範囲も明示 |
| 稼働中のシステムに影響なし | ソースコードを直接解析するため、稼働中のシステムに診断用の通信を送らない。診断用の環境構築も不要 |
| S&Jが直接診断 | 他社への再委託はせず、S&Jのセキュリティエンジニアが実施。必要なソースコードと環境情報を受け取り、内容の確認後7営業日以内に報告書を提供 |
報告書は、S&Jが第三者の立場で実施した診断の結果です。取引先へのセキュリティ対策の説明や、セキュリティ監査で出す資料の一つとしても使えます。
背景:AIを使った攻撃が高度化・高速化
内閣官房国家サイバー統括室は2026年11月5日、「個人情報の漏えい等につながる不正アクセスへの対策について」を公表しました。この資料は、攻撃者がWebサイトなどを大規模に調べ、侵入できるサイトから個人情報を盗んでいる実態を指摘しています。
標的の調査や侵害にはAIが使われている可能性が高く、複数の脆弱性や問題が重なると侵入につながるおそれがあるともしています。S&Jは、こうしたAIによる攻撃の高度化・高速化に対応するため、このサービスを始めました。
対応言語と主な診断項目
サービスの概要は次のとおりです。
| 項目 | 内容 |
|---|---|
| 診断対象 | Webアプリケーションのソースコード |
| 主な診断項目 | 認証・認可、インジェクション、クロスサイトスクリプティング(XSS)、ファイル操作、セッション管理、暗号化、設定不備など |
| 対応言語 | Java/Kotlin、PHP、Python、JavaScript/TypeScript、C#、Ruby、Go |
| 提供開始日 | 2026年11月12日(木) |
| 依頼方法 | 専用Webページで受付 |
診断の範囲
本サービスは、ソースコードを対象にした静的診断です。稼働中のWebアプリケーションの動作や設定を検証する診断とは異なり、S&Jは両者を組み合わせることで、より多角的に脆弱性を確認できるとしています。
Q&A
Q. WebアプリソースコードAI診断とは何ですか?
A. Webアプリのソースコードを預かり、エンジニアの判断基準を組み込んだAIで解析して、脆弱性と直し方を報告してくれるサービスです。
Q. 外からアクセスして調べる診断とはどう違う?
A. 外からは見えにくい認可の判定や業務ロジックなど、内部の処理まで調べます。稼働中のシステムに診断用の通信を送らない点も違います。
Q. 結果はどれくらいで届く?
A. 必要なソースコードと環境情報を渡し、内容の確認が済んでから7営業日以内に報告書が届きます。
関連リンク
O!Productニュース編集部からのコメント
問題なしと判断した候補まで除外理由付きで返ってくるのは助かりますね。開発担当が誤検知の裏取りに追われる時間が減りそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


