

OrcaRouter、セキュリティ研究向け枠「Orca Cyber Tier」の申請受付を再開
公開日:

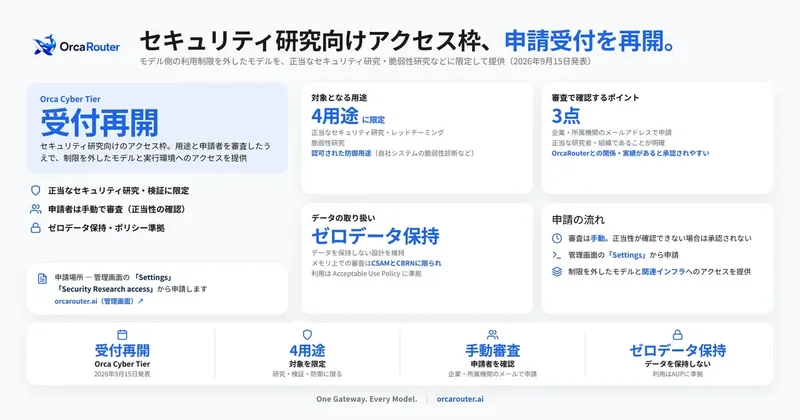
FlashLabs株式会社は9月23日、AI推論ゲートウェイ「OrcaRouter」のセキュリティ研究向けアクセス枠「Orca Cyber Tier」が、9月15日に申請受付を再開したと発表しました。正当な脆弱性研究や攻撃を模擬する検証などを対象に、モデル側の利用制限を外したAIモデルと実行環境を提供します。通常のAIが依頼を拒否するために進めにくかった防御側の検証を支援する枠組みです。利用には企業・所属機関のメールアドレスでの申請と手動審査が必要です。
ポイント
- 1OrcaRouterがセキュリティ研究向けアクセス枠の申請受付を再開
- 2正当な脆弱性研究や攻撃を模擬する検証向けに制限解除モデルと実行環境を提供
- 3企業・所属機関のメールで申請し手動審査を実施、データ非保持の設計も維持
再開の背景
AIを使った攻撃は実際に報告されるようになっており、FlashLabsの『AI Threat Report 2026』では、侵害だけでなく利用料金を意図的に膨らませる「Denial of Wallet」のような手口も脅威として整理しています。一方で、防御側が同じAIを使って検証しようとすると、モデル側の安全設計が壁になることがあります。悪用を防ぐための制限が、脆弱性の再現や攻撃手法の検証に必要な依頼まで拒否する場合があるためです。「Orca Cyber Tier」は、この検証作業に必要なモデルと環境を、用途と申請者を審査したうえで提供する枠組みです。制限を外す代わりに、対象を正当なセキュリティ業務に限定し、審査を手動で行うことで、悪用のリスクを抑える設計としています。
対象となる用途
「Orca Cyber Tier」が想定している用途は、正当なセキュリティ研究、レッドチーミング(攻撃者の視点で自社システムの防御を検証する取り組み)、脆弱性研究、認可された防御用途(自社システムの脆弱性診断など)です。申請は、OrcaRouterの管理画面にある「Settings」内の「Security Research access」から行います。
審査と安全性
アクセスの可否は手動で審査します。審査では、企業・所属機関のメールアドレスで申請していること、正当な研究者・組織であることが明確であることを確認します。OrcaRouterとの関係や実績がある申請者は承認されやすいとしています。申請者の正当性と用途を確認できない場合、アクセスは承認されません。「Orca Cyber Tier」では、データを保持しない設計(ゼロデータ保持)を維持します。メモリ上での審査はCSAM(児童性的虐待コンテンツ)とCBRN(化学・生物・放射性物質・核兵器関連)に限られ、利用はAcceptable Use Policyに準拠した範囲に限定されます。
OrcaRouterの概要
OrcaRouterは、米国のAI研究機関Continuum AIが開発し、FlashLabs株式会社が日本市場向けに独占提供するAI推論ゲートウェイです。OpenAI互換のAPIを備え、200以上のLLM・生成AIモデルを単一のゲートウェイから利用できます。Orca Cyber Tierは、このサービスのうち、審査を経たセキュリティ研究者向けに設けられたアクセス枠です。
Q&A
Q. Orca Cyber Tierとは何ですか?
A. セキュリティ研究や脆弱性調査のために、AIモデルの利用制限を外したモデルと実行環境を提供するOrcaRouterのアクセス枠です。
Q. 誰が申請できますか?
A. 企業や所属機関のメールアドレスを持つ、正当なセキュリティ研究者や組織が対象です。個人のフリーメールでは申請できません。
Q. 通常のOrcaRouterと何が違うのですか?
A. 通常のモデルは悪用防止のため脆弱性調査などに必要な依頼を拒否する場合がありますが、Orca Cyber Tierでは審査を通過した利用者に限り、その制限が外されます。
関連リンク
O!Productニュース編集部からのコメント
企業・所属機関のメールによる申請と手動審査が必要です。検証日程を組む際は、研究用途を説明する準備と審査の時間を見込んでおきたいですね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


