

Postman、API資格情報を保持しないシークレットレスアクセス「Passport」を一般提供
公開日:

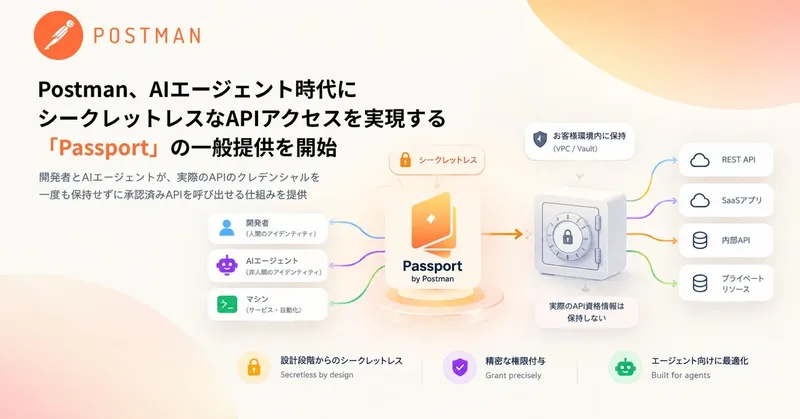
Postman株式会社は2026年9月15日、APIセキュリティ製品「Passport by Postman」の一般提供を開始しました。開発者やAIエージェントが実際のAPIキーやトークンを一切保持せずに、承認されたAPIを呼び出せる仕組みを提供します。AIエージェントの利用拡大でAPI呼び出しが急増する中、資格情報の漏洩リスクを抑えたい企業の需要に応えます。
ポイント
- 1実際のAPIキーを顧客環境内に保持し、開発者やAIエージェントには参照トークンのみを発行
- 2ホストやパス単位で細かく権限を付与し、すべてのリクエストを検証してアクセスを制御
- 3AIエージェント向けに一時的なタスクスコープ限定アイデンティティを発行し、長期シークレットを不要に
シークレットレスなAPIアクセスを実現
Passportは、開発者やAIエージェントが実際のAPI資格情報を保持せずに、承認されたAPIを発見・呼び出せるSaaSプラットフォームです。従来のAPIキー管理やゲートウェイがシークレットの配布と保護に重点を置くのに対し、Passportは資格情報を顧客のVPCや保管庫内にセルフホストして保持します。開発者やエージェントには、リクエストしたアイデンティティに紐付く暗号化された参照トークンが発行され、プロキシなしでは機能しない仕組みです。
精密な権限付与とアクセス制御
Passportでは、許可したいアクション、ホスト、パスに至るまで細かく権限を付与できます。すべてのリクエストは保管庫に到達する前に設定されたルールに対して検証されるため、アクセスは常に意図した範囲に保たれます。また、アクセス取り消しも数秒で完了し、セキュリティチームが迅速に対応できます。
AIエージェント向けに最適化された設計
AIエージェントが人間の1,000倍のペースでAPIを呼び出す時代に対応し、Passportはエージェント向けに最適化されています。エージェントは永続的な親アイデンティティから発行された一時的でタスクスコープ限定のアイデンティティを受け取ります。これにより、組織は長期にわたるシークレットを配布することなく、多数のエージェントを運用できます。サブエージェントは親の権限の一部のみを継承するため、攻撃対象領域の拡大を抑えられます。
APIセキュリティ領域への本格展開
Postmanの共同創業者兼CEOであるアビナブ・アスタナ氏は、AIエージェントがAPIを通じて能力を獲得するため、安全なアクセス確保がこれまで以上に重要になっていると述べています。Passportの一般提供は、PostmanにとってAPIセキュリティ領域への本格的な拡大を意味します。同社は世界4,000万人超の開発者と50万以上の組織に利用されており、Fortune 500の98%が含まれます。
Q&A
Q. Passport by Postmanとは何ですか?
A. 開発者やAIエージェントが実際のAPIキーを保持せずに、承認されたAPIを呼び出せるようにするセキュリティ製品です。資格情報は顧客の環境内に保管されます。
Q. 従来のAPIキー管理と何が違いますか?
A. 従来はシークレットの配布と保護に重点を置いていましたが、Passportは資格情報を顧客環境内に保持し、参照トークンのみを発行する点が異なります。
Q. AIエージェントの利用にどのように対応していますか?
A. エージェントには一時的でタスクスコープ限定のアイデンティティを発行し、長期のシークレットを配布せずに運用できます。サブエージェントは親の権限の一部のみを継承します。
関連リンク
- https://app.usepassport.ai/
- https://www.businesswire.com/news/home/20260915641646/en/Postman-Announces-General-Availability-of-Passport-Bringing-Secretless-API-Access-to-the-Agentic-Era
O!Productニュース編集部からのコメント
APIキーを顧客環境に置いたまま参照トークンだけ渡す設計、漏洩時の被害範囲を絞りたい情シスには助かりますね。AIエージェントに一時的な権限だけ渡せるので、大量呼び出しの管理も楽になりそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


