

CoWorker、社員のAI利用を端末で守る「CoWorker AI Harness」を提供開始
公開日:

CoWorker株式会社は、AIセキュリティ製品「CoWorker AI Harness」の提供を開始しました。社員のPCやサーバーにインストールして使います。AIへ送る個人情報の自動マスキング、把握できていないAIツールの可視化、危険なAI操作の検知などを担います。CoWorkerは、AI利用に伴うリスクから社員のPCを守る「ウイルス対策ソフトのAI版」と位置づけています。生成AIの利用を禁止せず、端末側で安全を確保したい企業向けの製品です。
ポイント
- 1CoWorkerがAIセキュリティ製品「CoWorker AI Harness」を提供開始
- 2AIへの送信前に個人情報や認証情報を端末上でマスキングし、回答は元の値に復元も可能
- 3Windows・macOS・Linuxに対応し、最大5席・30日間の無料トライアルを用意
PCに入れるだけで使う「ウイルス対策ソフトのAI版」
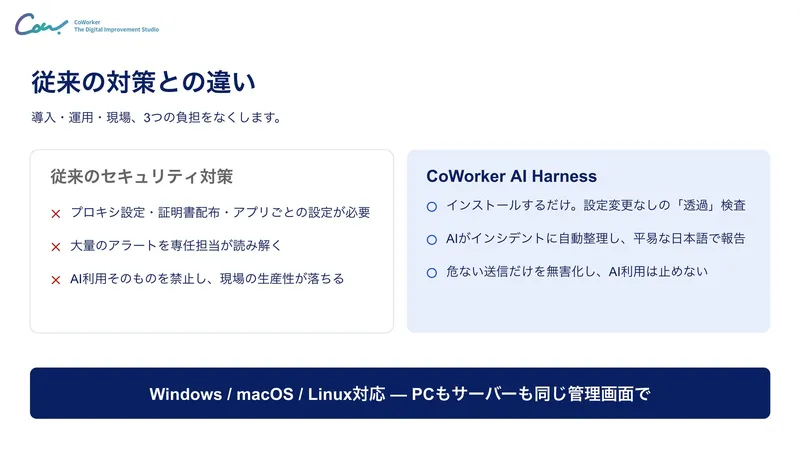
「CoWorker AI Harness」は、社員のPCやサーバーに常駐するAIセキュリティ製品です。AIサービスとの通信や、端末上でのAIの使われ方を継続的に監視します。
導入はPCへのインストールだけで、プロキシ設定や証明書の配布、AIサービスごとの設定変更は要りません。端末側で確認するのはAIサービス向けの通信だけで、それ以外の通信はそのまま通します。
出典: CoWorker株式会社
守る対象は、AIへの個人情報・機密情報の流出や、AIエージェントによる意図しない操作です。プロンプトインジェクションや、汚染されたAIツール・MCPサーバーなども対象になります。主な機能は次の5つです。
| 機能 | 役割 | 主な内容 |
|---|---|---|
| AIDR | AI利用の検知・対応 | AIへの送信内容を検査し、個人情報や認証情報を送信前に端末上でマスキング・匿名化 |
| AIFW | 危険なAI操作の制御 | AIエージェントのツール操作をルールで制御し、プロンプトインジェクションや想定外のMCPサーバーなどを検知 |
| EDR | 端末上の不審な挙動の検知 | 不審な挙動や危険なAI操作を検知し、管理画面やSlackへ通知 |
| ASM | AI利用環境と端末リスクの可視化 | ソフトウェアや拡張機能、AI・MCPの設定、保護状態を管理画面で確認。脆弱性照合にも対応 |
| VA | 検知後の確認・通知・調査の支援 | 端末の状況や検知ログを管理画面で確認し、Slack通知や端末調査につなげる |
検知の情報は管理画面に集まるため、管理者は端末の状況をまとめて把握できます。なお、既存のウイルス対策ソフトを置き換える製品ではありません。利用できる機能や検査範囲は、契約プラン、OS、AIツール、端末構成によって異なります。
可逆マスキングでMCP経由の業務ツールにも対応
AIに送るメールアドレスや電話番号、APIキーなどは、送信前に端末側でトークン(置き換え用の文字列)に変えます。AIからの回答は、元の値に戻すか、伏せ字のままにするかを選べます。ただし、対象の情報や利用環境によっては復元できない場合があります。
この仕組みは、Slack、Notion、HubSpot、BigQueryなどをMCP経由で使うAIエージェントにも働きます。AIプロバイダへ送る個人情報はトークンに置き換え、AIがツールを操作するときは端末側で実際の値に戻します。そのため、顧客へのメール送信やCRMの更新などを、今の業務の使い勝手を変えずに続けられます。
AIによる「実質的な権限昇格」も検知します。例えば、人事担当者がAIに「採用の進捗を社内Wikiにまとめて」と頼んだとします。担当者に人事情報を読む権限と社内Wikiに書き込む権限が両方あれば、問題が起きます。AIが人事限定の情報を、全社員が見られるページに書き込めてしまうからです。一つひとつの操作は正規の権限内でも、結果として機密情報が権限の壁を越えてしまいます。
CoWorker AI Harnessは、AIが読んだ情報の権限レベルと、書き込み先の公開範囲を比べます。高い権限の情報が公開範囲の広い場所へ流れた場合は、情報システム部門にアラートを送ります。
AIが監視を担う「ロボットSOC」
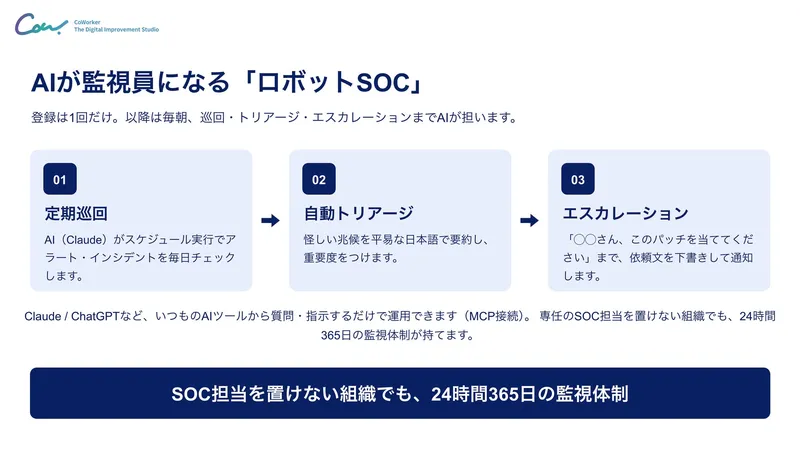
Proプラン以上では、AIがセキュリティ運用を支える「ロボットSOC」を利用できます。AIが日常的に、定期巡回、自動トリアージ、エスカレーションの順でアラートやインシデントを確認します。
怪しい兆候があれば、AIが内容を平易な日本語で整理し、重要度を判定します。そのうえで、「誰が、何を対応すべきか」まで書いた通知文を作成します。情報システム部門の運用負荷を減らすのが狙いです。
専任のSOC担当者を置くのが難しい組織でも、AIを使った継続的な監視体制づくりを支援します。
出典: CoWorker株式会社
背景にあるシャドーAIとAIを狙うリスク
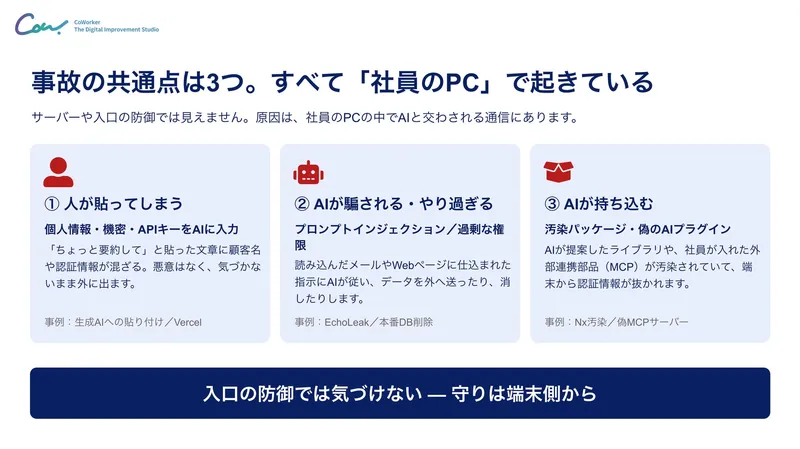
ChatGPT、Claude、Copilotなどの生成AIやAIエージェントは、業務で急速に使われ始めています。その一方で、会社が許可していないAIサービスやMCPサーバーを社員が個人の判断で使う「シャドーAI」が生まれています。情報システム部門からは、こうした利用状況が見えにくくなっています。
従来のファイアウォールやプロキシ、ウイルス対策ソフトは、AIサービスとの通信を正常な通信として扱います。そのため、社員がAIに入力した機密情報や、AIエージェントの操作までは把握・制御が難しいのが実情です。
リスクは、人が誤って機密情報を入力することだけではありません。例えば、メールやWebページに埋め込まれた指示にAIが従う「プロンプトインジェクション」があります。偽のMCPサーバーなどを介して認証情報が流出する例もあり、AIそのものが攻撃経路になるケースが出てきています。
出典: CoWorker株式会社
CoWorker株式会社の代表取締役、山里一輝氏は「企業に求められるのは、AIを『使わせない』ことではなく、社員が意識しなくても安全にAIを使える環境をつくることです」と述べています。山里氏は、CoWorker AI Harnessを「AI時代の標準装備」として広げていきたい考えです。
Windows・macOS・Linuxに対応、30日間の無料トライアルも
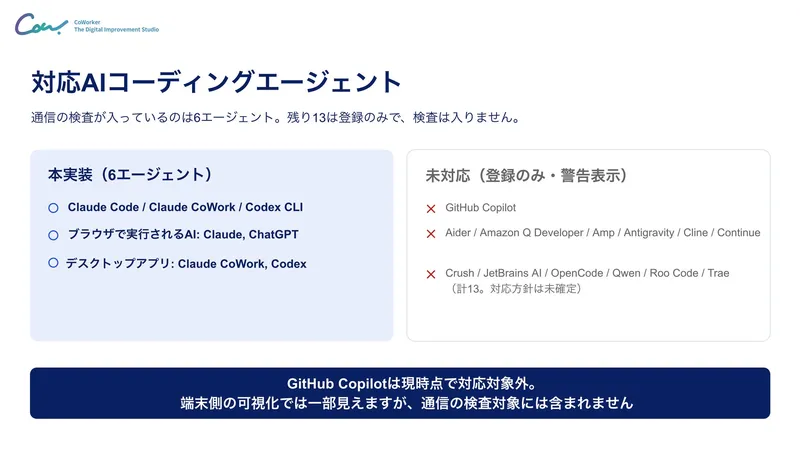
対応OSはWindows、macOS、Linuxです。PCだけでなくサーバーも、同じ管理画面で管理できます。通信の検査に対応するAI環境は、発表時点で次のとおりです。
- Claude Code
- Claude CoWork
- Codex CLI
- Claude
- ChatGPT
一部のAIエージェントは、現時点では検出・登録のみで、通信検査の対象外です。対応するAIエージェントやAIサービスは、今後順次広げる予定です。
出典: CoWorker株式会社
導入前には、最大5席・30日間の無料トライアルを利用できます。インストールは約30分で、端末やアプリケーション側の設定変更は要りません。検出はインストールした時点から始まります。管理画面では、使われているAIツール、AIへ送られている情報、端末にあるリスクなどを確認できます。トライアル終了後は、検出結果を見たうえで、Standard、Pro、Enterpriseから本導入するプランを選べます。
Q&A
Q. CoWorker AI Harnessとは何ですか?
A. 社員のPCやサーバーに入れて使うAIセキュリティ製品です。AIへ送る個人情報を自動で伏せたり、危険なAI操作を検知したりします。
Q. 導入にはどんな準備が必要?
A. PCにインストールするだけで、プロキシ設定や証明書の配布は要りません。インストールは約30分で終わります。
Q. AIに送った個人情報はどう扱われる?
A. 送信前に端末上で別の文字列に置き換えてから、AIへ送ります。回答は元の値に戻すか、伏せ字のままにするかを選べます。
関連リンク
O!Productニュース編集部からのコメント
AIが人事情報を全社Wikiへ書き写すケースまで見張ってくれるのは心強いですね。AIエージェントに社内ツールを任せたい情シス担当の不安が一つ減りそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


