renue、AI脆弱性診断支援サービスを開始、コード解析や現場常駐に対応
公開日:

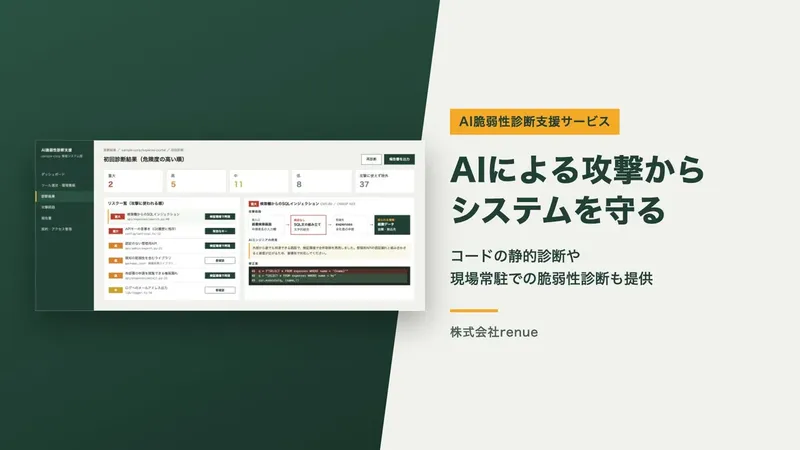
株式会社renueは、AIを用いたコード解析と専門家による評価を組み合わせる脆弱性診断支援サービスの提供を開始しました。コードを受領して解析する方式と、顧客の環境に常駐する方式を選べます。診断で検出した問題は危険度と対応策を整理して報告します。情報システム部門が、機密性やシステム構成に合わせて診断方法を検討できるサービスです。
ポイント
- 1renueがAIと診断ツールを組み合わせる脆弱性診断支援サービスを開始
- 2コード受領・現場常駐に加え、社外にコードを出せない場合のローカルLLM分析にも対応
- 3検出した問題を4段階の危険度に整理し、該当箇所と対応方法を報告
サービスの概要
renueのAI脆弱性診断支援サービスは、企業のシステムを対象に、AIによるコード解析と既知の脆弱性を調べる診断ツールを組み合わせるサービスです。AIエンジニアがシステム構成や使用言語、外部の部品を確認し、診断対象と範囲を決めます。
提供形式は、ソースコードを預かるコード受領型、エンジニアが現場に入る現場常駐型、企業内で動くローカルLLMを使う分析から選べます。診断ツールの選定と環境の準備もrenueが担当します。
診断範囲を広げるための支援
renueは、人手による診断では確認する量や頻度に限りがあり、小規模な社内アプリや外部委託で作ったシステムが後回しになりやすいことを課題に挙げています。また、既知の脆弱性の一覧との照合に加え、コードの処理の流れからシステム固有の弱点を調べる必要があるとしています。
本サービスでは、システム構成に応じてAIと診断ツールを組み合わせます。診断対象を決める際は、主要システムだけでなく社内アプリや委託開発システムを含めるか検討できます。
本番環境とコードの機密性に合わせた診断
コード受領型は、ソースコードを解析する静的診断です。本番システムに接続しない方式のため、本番環境への診断負荷を避けたい企業向けの選択肢となります。
現場常駐型では、担当者とシステム構成や運用事情を確認しながら、診断範囲と進め方を決めます。コードを社外へ持ち出せない場合は、企業内のローカルLLMを使った分析に対応します。
危険度と対応策をまとめて報告
検出した脆弱性は、重大・高・中・低の4段階に分類して報告します。各項目には該当箇所と対応方法を添え、同じ原因に由来する問題はまとめて整理します。
顧客と合意した範囲で、本番から切り離したテスト環境を使い、脆弱性が実際に悪用できるかも検証します。検証範囲内で悪用可能性を確認できたものと確認できなかったものを区別し、対応の優先順位を示します。
利用前に合意する範囲とコードの取り扱い
作業は秘密保持契約の締結と診断範囲の合意から始めます。対象は、顧客が提供したソースコードと、アクセスを許可したシステム・環境に限られます。
外部のAIサービスを使う場合は事前に顧客の了承を得ます。預かったコードは作業終了後に返却または削除します。すべての脆弱性の発見を保証するサービスではありません。導入時には、診断範囲、利用するAI環境、検証方法を確認する必要があります。
Q&A
Q. AI脆弱性診断支援サービスとは何ですか?
A. AIを使ってシステムのコードを解析し、脆弱性を危険度順に整理して対応方法まで報告するサービスです。
Q. コードを社外に出せない場合はどうすればよいですか?
A. 企業の環境内で動くローカルLLMを使って分析する形式を選べます。コードを外部のAIサービスに送らずに診断できます。
Q. 診断結果はどのように報告されますか?
A. 脆弱性を重大・高・中・低の4段階に整理し、該当箇所と対応方法を平易な言葉で添えて報告します。
関連リンク
O!Productニュース編集部からのコメント
コード受領型では本番環境に接続せずに診断できます。稼働中の基幹システムを調べたい担当者が、診断方法を検討する際の選択肢になりますね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部