SHIFT DQS for リバースエンジニアリング、SBOM分析機能を追加
公開日:

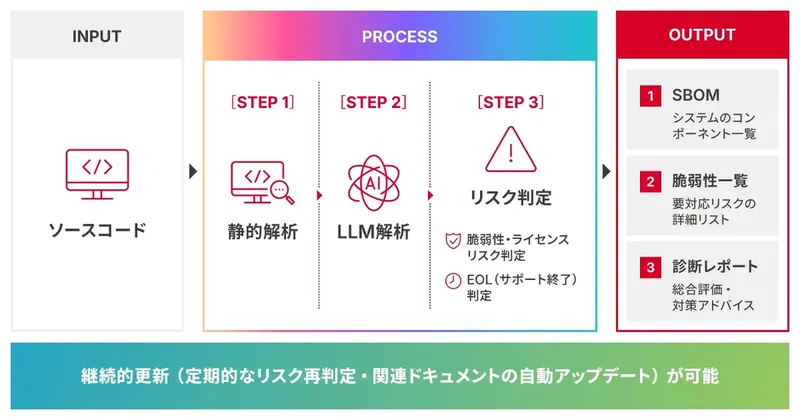
SHIFTは、「SHIFT DQS for リバースエンジニアリング」にSBOM分析・リスク管理機能を追加し、2026年9月30日から提供します。ソースコードの静的解析とLLM解析を組み合わせ、ソフトウェアの構成要素や依存関係を可視化します。脆弱性、ライセンス、サポート終了のリスクを判定し、診断レポートなどを作成します。既存システムの仕様とリスクを一緒に管理したい企業に向けた更新です。
ポイント
- 1SHIFT DQSが静的解析とLLM解析を組み合わせ、構成要素と依存関係を可視化
- 2脆弱性・ライセンス・サポート終了のリスクを判定し、一覧や診断レポートを提供
- 3既存の仕様ドキュメントとリスク情報を同じダッシュボードで一元管理
仕様に加えてソフトウェアの構成を可視化
SHIFT DQS for リバースエンジニアリングは、ソースコードからシステムの仕様を可視化するソリューションです。今回の更新では、OSSなどの構成要素と依存関係を抽出するSBOM(ソフトウェア部品表)分析を追加しました。
静的解析とLLM解析を組み合わせてソースコードを調べます。抽出した構成情報をソフトウェア部品表として出力し、既存システムで使っているライブラリなどを把握する作業を支援します。
脆弱性・ライセンス・EOLを判定
脆弱性やライセンスに関するデータベースと連携し、構成要素に関する次のリスクを判定します。
| 判定対象 | 確認する内容 |
|---|---|
| 脆弱性 | 既知の脆弱性(CVE) |
| ライセンス | ソフトウェアライセンスのリスク |
| EOL | ライブラリやソフトウェアのサポート終了 |
結果は、対応が必要なリスクをまとめた脆弱性一覧や、総合評価と対策の助言を記載した診断レポートとして提供します。担当者は構成要素ごとのリスクと対処方針を確認できます。
仕様とリスクを同じ画面で管理
既存の仕様ドキュメントとリスク情報を、同じダッシュボード上で管理できます。単発の調査、定期的な判定、継続運用に対応し、必要に応じてドキュメントの自動更新も組み込めます。
SHIFTは、構成とリスクの広がりを把握することで、個別のパッチ適用とシステム刷新のどちらを進めるかの検討を支援すると説明しています。更新では、仕様可視化にソフトウェア構成のリスク管理を加えています。
Q&A
Q. 今回追加されたSBOM分析機能とは何ですか?
A. ソースコードからソフトウェアの構成要素と依存関係を抽出する機能です。静的解析とLLM解析を組み合わせて調べます。
Q. どのようなリスクを確認できますか?
A. 既知の脆弱性、ライセンス、ソフトウェアのサポート終了を確認できます。結果は脆弱性一覧や診断レポートとして提供します。
O!Productニュース編集部からのコメント
仕様ドキュメントと部品のリスクを同じ画面で見られるんですね。保守担当者が、改修範囲を調べる際に情報をまとめやすそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部